Il termine phishing deriva dall’inglese “fishing” (pescare) e descrive perfettamente la tecnica utilizzata dai truffatori: lanciare “esche” digitali nella speranza che qualcuno abbocchi. In pratica, il phishing è un tentativo di truffa informatica che avviene tramite email, messaggi di testo, telefonate o persino social network, con l’obiettivo di ingannare le vittime inducendole a fornire dati sensibili come password, numeri di carte di credito o informazioni personali.
Chi organizza un attacco di phishing si finge spesso un ente affidabile: una banca, un servizio di pagamento, un provider di posta elettronica o persino un collega di lavoro. Le comunicazioni sono curate nei minimi dettagli per apparire credibili: loghi ufficiali, indirizzi email simili a quelli reali, testi ben costruiti. Ma dietro questa apparenza si nasconde un’unica intenzione: sottrarre dati e violare la tua sicurezza.
Tipologie di phishing e altre truffe informatiche
Non tutte le truffe online sono phishing. Il phishing si distingue da altri tipi di truffe informatiche per la modalità di inganno: sfrutta la fiducia della vittima inducendola a compiere un’azione volontaria, come cliccare su un link o inserire i propri dati in una pagina contraffatta.
Altri tipi di attacco, come l’installazione di malware tramite allegati infetti o le frodi romantiche sui social, utilizzano strategie diverse e puntano su leve emotive differenti. Tuttavia, l’obiettivo finale rimane spesso lo stesso: ottenere accesso a informazioni riservate o ai tuoi dispositivi.
Il phishing può essere suddiviso in più tipologie:
- phishing tradizionale: invio massivo di email fraudolente per rubare dati sensibili.
- Spear phishing: attacco mirato e personalizzato su una vittima specifica.
- Whaling: spear phishing rivolto a dirigenti o figure di alto livello.
- Smishing: phishing tramite SMS o Whatsapp.
- Vishing: phishing tramite telefonate, uno tra i più rischiosi.
- Pharming: reindirizzamento automatico a siti fraudolenti modificando DNS o server.
- Clone phishing: duplicazione di email autentiche con link o allegati malevoli.
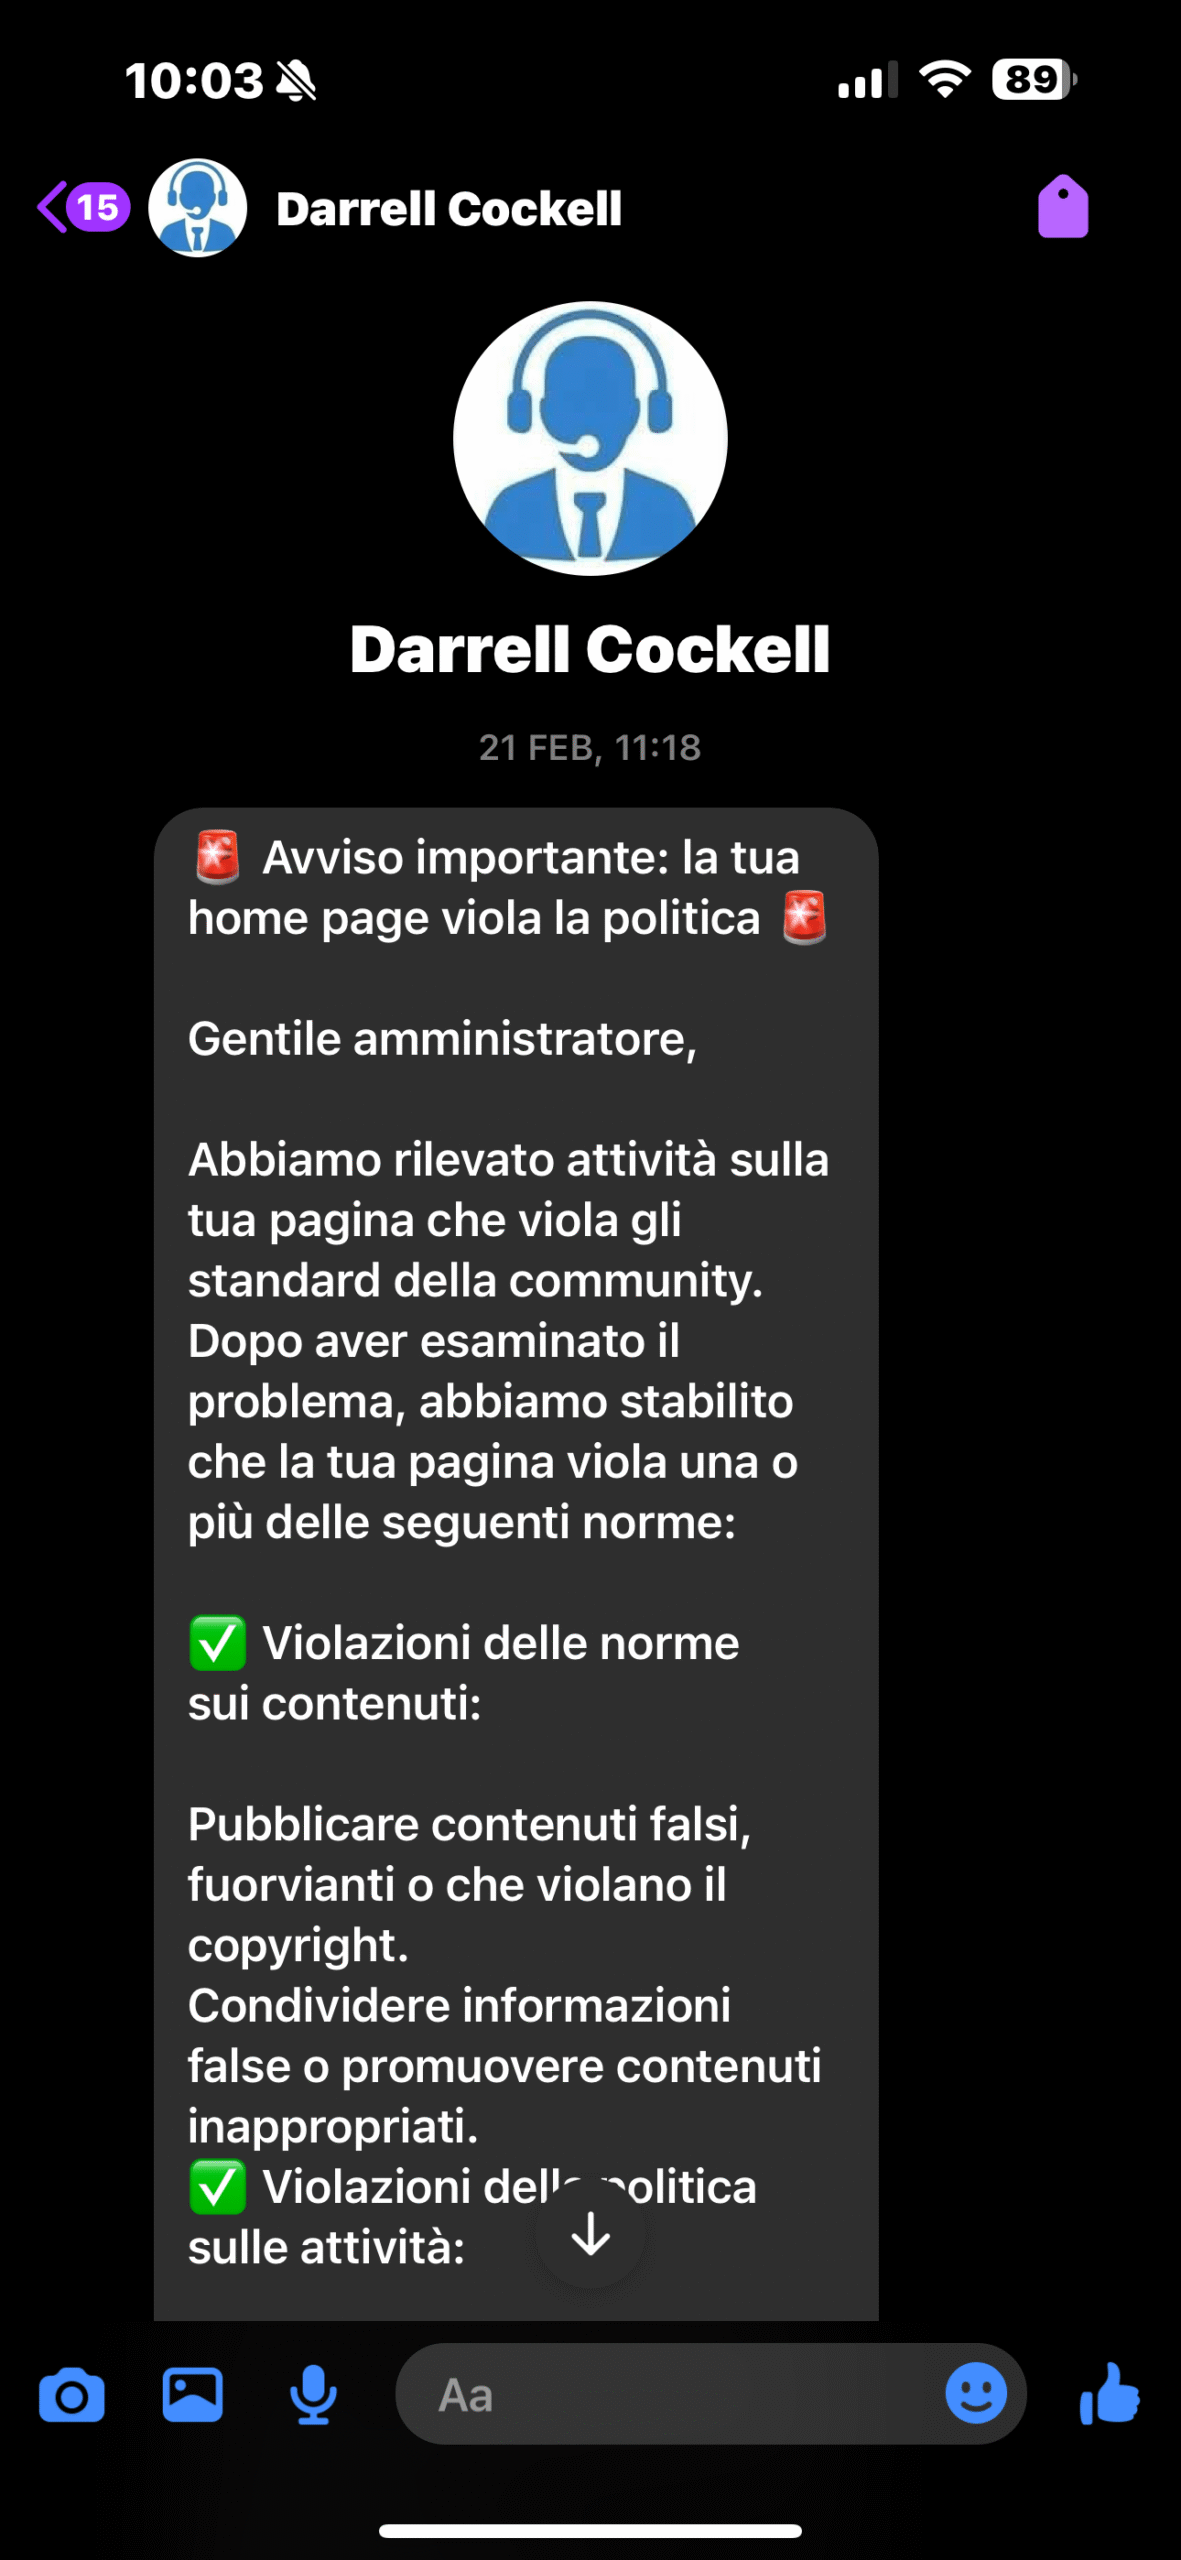
- Angler phishing: phishing tramite falsi profili su social network, come quello nell’esempio qui sotto.
Alcuni dati sul phishing
Il phishing non è un fenomeno marginale. Secondo il Rapporto del Clusit di cybersicurezza del 2025, gli attacchi di questo tipo sono in crescita del 33% di anno in anno. Nel 2024, il phishing e il social engineering hanno rappresentato l’11% di tutte le tecniche di attacco registrate in Italia, collocandoli al quarto posto dopo malware (38%), DDoS (21%) e problemi di vulnerabilità (19%). I dati mostrano che il Credential Phishing (i tentativi di furto dove vengono richieste credenziali) rappresenta la minaccia più diffusa, costituendo il 71,7% delle attività malevole analizzate, nonostante un trend in diminuzione rispetto all’anno precedente. Fonte: Rapporto Clusit 2025
Le tecniche di phishing diventano sempre più sofisticate: email confezionate in italiano corretto, siti web clone molto curati e persuasivi, soprattutto con l’implementazione dell’AI.
“Le forze di polizia si trovano sempre più spesso a investigare reati che coinvolgono in maniera significativa l’uso dell’intelligenza artificiale (AI). Le tecniche di ingegneria sociale utilizzate nel furto di identità possono essere amplificate negativamente da un uso distorto dell’AI. L’intelligenza artificiale può essere utilizzata per creare messaggi SMS fraudolenti altamente personalizzati, aumentando la probabilità che le vittime cadano nella trappola. Gli algoritmi di machine learning possono analizzare i dati personali disponibili online per generare messaggi che sembrano autentici e credibili.” – Rapporto Clusit 2025
È quindi fondamentale non solo capire che cos’è il phishing, ma anche sapere riconoscerne i segnali per difendersi in tempo.
Come riconoscere un tentativo di phishing
Individuare un tentativo di phishing può sembrare semplice sulla carta, ma nella pratica richiede attenzione e spirito critico. I cybercriminali perfezionano continuamente le loro tecniche, soprattutto in questo periodo storico “arricchito” dall’Intelligenza Artificiale Generativa rendendo sempre più difficile distinguere una comunicazione autentica da una fraudolenta.
Ci sono però alcuni segnali che possono far scattare immediatamente un campanello d’allarme:
- Mittente sospetto: l’indirizzo email del mittente può contenere errori, strani domini o variazioni impercettibili rispetto a quelli ufficiali.
- Messaggi urgenti o minacciosi: richieste di azione immediata (“il tuo account sarà sospeso”, “devi confermare la tua identità”) sono spesso utilizzate per spingere a decisioni affrettate.
- Link ingannevoli: i link possono sembrare autentici ma, se analizzati attentamente, rimandano a domini sconosciuti o molto simili a quelli originali.
- Richiesta di dati sensibili: nessuna organizzazione seria chiederà mai via email password, numeri di carte di credito o codici di sicurezza.
- Errori grammaticali o stilistici: anche se in diminuzione, molti messaggi di phishing contengono errori ortografici o costruzioni grammaticali sospette.
- Allegati inaspettati: file allegati, soprattutto in formato .exe, .zip o .scr, sono spesso utilizzati per diffondere malware.
Riconoscere uno solo di questi segnali deve bastare per mettere in allerta e adottare tutte le precauzioni del caso. Hai ancora dubbi? Chiedi ad un esperto oppure evita la mail, messaggio o chiamata.
Esempio di phishing: come si presenta una truffa online
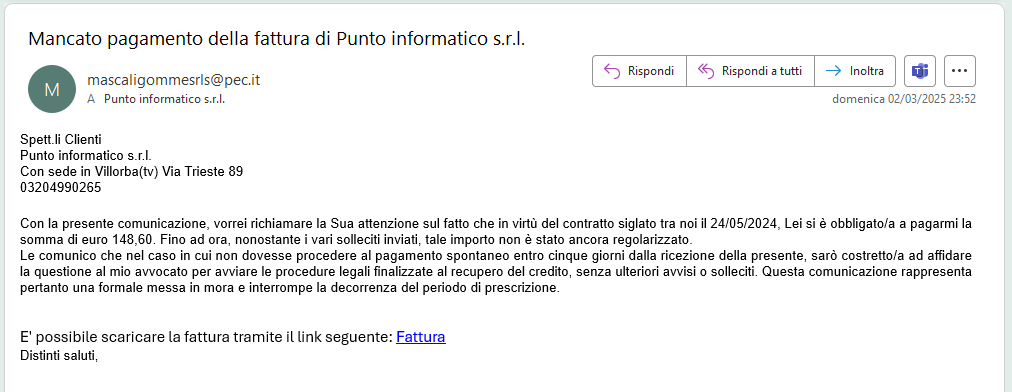
Immagina di ricevere una mail apparentemente inviata da un tuo fornitore. Il logo è corretto, il tono è formale, la firma è corretta e il messaggio ti informa che devi pagare la fattura che trovi in allegato altrimenti tra qualche giorno il fornitore procede tramite avvocato.
Se osservi con attenzione, noterai che:
- L’indirizzo del mittente, sembra una PEC, simile alla reale, ma non corrisponde esattamente a quella ufficiale.
- Il link alla fattura indirizza a un sito che replica fedelmente il sito del fornitore, ma l’URL contiene una piccola anomalia e ci si può accorgere che non è corretto.
- Il tono del messaggio è volutamente allarmistico, progettato per farti agire senza riflettere troppo.
Questo è un classico tentativo di phishing: l’obiettivo è che tu inserisca i tuoi dati personali nel sito contraffatto, permettendo ai truffatori di impossessarsene. A noi è andata bene, chi l’ha ricevuta l’ha subito cancellata, ma a molti va molto peggio, tanto da far perdere migliaia di euro all’azienda.
Cosa fare dopo aver aperto una mail di phishing
Se hai aperto una mail di phishing, la priorità è agire in modo rapido e consapevole. Aprire una mail, di per sé, non è sempre pericoloso: il rischio maggiore nasce se hai cliccato su link sospetti, inserito dati personali o scaricato allegati infetti (stessa cosa vale per gli SMS).
Ecco i passi fondamentali da seguire:
- Non inserire dati: se la mail/SMS ti ha indirizzato a un sito web e ti è stato chiesto di compilare moduli o fornire credenziali, interrompi subito ogni interazione. Se hai già inserito dati, passa immediatamente al cambio delle password coinvolte.
- Non scaricare file: se hai scaricato un allegato, ma non lo hai aperto, il rischio può essere ancora contenuto. Se invece hai aperto file eseguibili o strani formati, il tuo dispositivo potrebbe essere stato infettato da malware.
- Cambia subito le password: se hai fornito credenziali o anche solo sospetti che possano essere state intercettate, cambia immediatamente la password degli account coinvolti, preferendo password lunghe e complesse.
- Abilita l’autenticazione a due fattori: per proteggere gli account più importanti (email, home banking, social network), attiva la 2FA (two-factor authentication). Questo aggiunge un ulteriore livello di sicurezza anche in caso di furto di credenziali.
- Aggiorna antivirus e fai una scansione completa: se hai cliccato su link o aperto allegati, esegui subito una scansione approfondita con un buon antivirus aggiornato.
- Avvisa l’ufficio IT o l’assistenza tecnica: se il phishing è avvenuto su un dispositivo aziendale, segnala immediatamente l’accaduto al tema di sistemisti o al fornitore di servizi IT a cui vi affidate. Ogni minuto può essere prezioso per limitare eventuali danni alla rete interna.
- Monitora attentamente i tuoi account: controlla movimenti sospetti su conti bancari, email e altri servizi online per alcune settimane dopo l’incidente.
Essere vittima di un tentativo di phishing non significa automaticamente subire una violazione, ma la differenza tra una semplice minaccia e un danno reale è data dalla tempestività delle contromisure adottate.
Strumenti e tecniche per proteggersi dal phishing
Difendersi dal phishing non richiede solo attenzione personale, ma anche l’adozione di strumenti e buone pratiche capaci di ridurre drasticamente il rischio di cadere in trappola.
Ecco alcune soluzioni efficaci:
Soluzioni anti-phishing
- Filtri anti-phishing: i principali provider di posta elettronica integrano sistemi di rilevamento automatico che identificano e bloccano email sospette. Tuttavia, nessun filtro è infallibile: rimanere vigili resta fondamentale.
- Software di sicurezza avanzati: utilizzare suite di sicurezza che comprendano moduli anti-phishing aiuta a prevenire il caricamento di siti malevoli e il download di contenuti pericolosi.
- Protezione DNS: alcune soluzioni aziendali filtrano preventivamente le richieste DNS, impedendo di raggiungere siti noti per attività di phishing.
Formazione continua e test phishing
La tecnologia, da sola, non basta. La componente umana è sempre l’anello più debole della catena di sicurezza. È per questo che molte aziende investono in:
- Test phishing periodici: verificare la preparazione degli utenti tramite dei test di phishing consente di individuare vulnerabilità interne e pianificare interventi mirati di formazione.
- Corsi phishing: percorsi formativi che insegnano come identificare email sospette, gestire situazioni a rischio e rispondere correttamente a un tentativo di attacco.
Buone pratiche personali
- Controllare sempre i link prima di cliccare: passando il mouse sopra un link (senza cliccare) è possibile vedere l’indirizzo reale a cui si verrà indirizzati.
- Non fidarsi ciecamente delle apparenze: anche email apparentemente perfette possono essere fraudolente.
- Aggiornare costantemente software e sistemi operativi: le vulnerabilità nei software sono una porta d’ingresso preferita dai cybercriminali.
- Affidati a dei professionisti: avere un contratto di assistenza sistemistica e di cybersicurezza è ciò che ti serve. Avere un’azienda protetta è fondamentale per passare notti tranquille in un periodo storico sempre più bombardato da attacchi di sicurezza informatica.
Costruire una cultura della sicurezza è oggi la migliore difesa contro il phishing. Sapere riconoscere le minacce, reagire con prontezza e utilizzare strumenti adeguati fa davvero la differenza.
Come aumentare la sicurezza informatica aziendale
Il phishing non rappresenta solo una minaccia individuale, ma un rischio concreto per l’intera infrastruttura aziendale. Un singolo clic sbagliato può aprire la porta a violazioni di dati, furti di identità e ingenti danni economici.
Per questo motivo, migliorare la sicurezza informatica a livello aziendale non è più un’opzione, ma una necessità.
Ecco le strategie chiave per rafforzare la protezione:
- Formazione continua dei dipendenti: investire in corsi phishing e simulazioni di attacco regolari aiuta a mantenere alta la soglia di attenzione e a ridurre il rischio di errore umano.
- Politiche di sicurezza chiare: definire procedure da seguire in caso di email sospette e stabilire protocolli di risposta agli incidenti è fondamentale per reagire rapidamente.
- Tecnologie avanzate di difesa: utilizzare soluzioni di anti-phishing, filtri email evoluti, protezione DNS e sistemi di monitoraggio degli accessi per ridurre al minimo le possibilità di compromissione.
- Aggiornamenti costanti: mantenere sempre aggiornati i sistemi operativi, le applicazioni aziendali e gli strumenti di sicurezza, riducendo così le vulnerabilità sfruttabili dagli attaccanti.
- Controllo degli accessi: limitare i privilegi utente solo a quanto strettamente necessario (principio del minimo privilegio) aiuta a contenere i danni in caso di violazione.
Costruire una cultura aziendale consapevole del rischio cyber significa non solo proteggere dati e infrastrutture, ma anche preservare la fiducia dei clienti e la reputazione dell’organizzazione.
Prevenire il phishing non è questione di fortuna. È il risultato di una strategia chiara, di strumenti efficaci e di un’educazione continua alla sicurezza informatica.
Hai trovato l’articolo interessante? Iscriviti alla newsletter “Il Punto del mese” compilando il form a fondo pagina per ricevere ogni mese articoli e spunti interessanti direttamente nella tua casella!