La sicurezza informatica è oggi una priorità all’interno dell’Unione Europea. Sono infatti sempre più frequenti le minacce digitali che mettono in pericolo infrastrutture e servizi essenziali per i cittadini come i trasporti, l’alimentazione o la sanità. In risposta a questi pericoli, il Parlamento Europeo e il Consiglio dell’Unione Europea hanno aggiornato e rafforzato l’attuale normativa esistente sulla sicurezza delle reti e dei sistemi informativi, con l’obiettivo di migliorare la capacità di queste infrastrutture di reagire prontamente agli attacchi informatici. La Direttiva NIS2 (Network and Information Security Directive 2) rappresenta un passo decisivo per rafforzare la protezione informatica negli Stati membri e mira a colmare le lacune della prima Direttiva NIS del 2016, estendendo il campo di applicazione e introducendo requisiti più stringenti. In questa guida, scoprirai i punti chiave della Direttiva NIS2, le sue implicazioni per le imprese e le organizzazioni e i principali cambiamenti rispetto alla normativa precedente.
Che cosa è la NIS2?
La Direttiva NIS2 stabilisce regole comuni per la sicurezza delle reti e dei sistemi informativi all’interno dell’UE. Il suo obiettivo principale è migliorare la resilienza delle infrastrutture digitali in Europa, garantendo che le organizzazioni adottino misure di sicurezza informatica adeguate a proteggersi dagli attacchi informatici. Rispetto alla precedente Direttiva NIS, NIS2 amplia il suo campo di applicazione, includendo un numero maggiore di settori e organizzazioni e introduce nuove regole per la gestione degli incidenti informatici.
Dal sito ufficiale dell’Agenzia per la cybesicurezza nazionale, viene introdotta così: “L’impianto normativo rafforza quanto già previsto dal precedente quadro NIS, ampliandone il campo di applicazione e prevedendo un criterio omogeneo per l’identificazione dei soggetti. La norma estende gli obblighi in materia di misure di sicurezza e di notifica degli incidenti, rafforza i poteri di supervisione, struttura maggiormente i meccanismi e gli organi preposti alla risposta agli incidenti e alla gestione della crisi. Introduce, infine, nuovi strumenti, come la divulgazione coordinata delle vulnerabilità.” – Fonte (NIS – Network Information Security – ACN).
Chi rientra nella NIS2?
La direttiva che è stata ufficialmente recepita in Italia il 16 ottobre 2024 segna una svolta epocale, rivoluzionando il modo in cui le organizzazioni e le imprese sono chiamate a gestire i dati e la sicurezza informatica. Sebbene i settori in perimetro siano al momento circoscritti a quelli strategici per i servizi ai cittadini, la normativa ha in realtà una portata molto più ampia e anche questo aspetto avrà un impatto dirompente: interesserà infatti non solo i soggetti espressamente individuati dalla norma, ma anche i loro fornitori diretti e fornitori di servizi.
La domanda che ci viene fatta più spesso è “Quali aziende sono soggette alla NIS2?“. Diciamo che in alcuni casi non è ancora chiarissimo se si rientra o meno. Ad ogni modo, la nuova normativa NIS2 amplia il campo di applicazione a 18 settori di cui 11 altamente critici e 7 critici per oltre 80 tipologie di soggetti, distinguendo i soggetti in essenziali e importanti. L’applicazione della norma non si limita quindi ai fornitori di servizi e prodotti ICT, ma riguarda tutti quei fornitori il cui potenziale problema di sicurezza informatica potrebbe causare un incidente presso il soggetto in questione, come ad esempio l’interruzione del servizio per cui sono stati inclusi nel perimetro NIS2. In aggiunta a questo, è facile ipotizzare che nel tempo la direttiva possa essere applicata in maniera progressiva a tutte le aziende. La ratio della norma, infatti, è l’aumento del livello di sicurezza informatica dell’intero sistema produttivo ed economico europeo.
NIS2 si applica quindi ai soggetti che rientrano nelle seguenti categorie e all’intera catena di fornitura degli stessi:
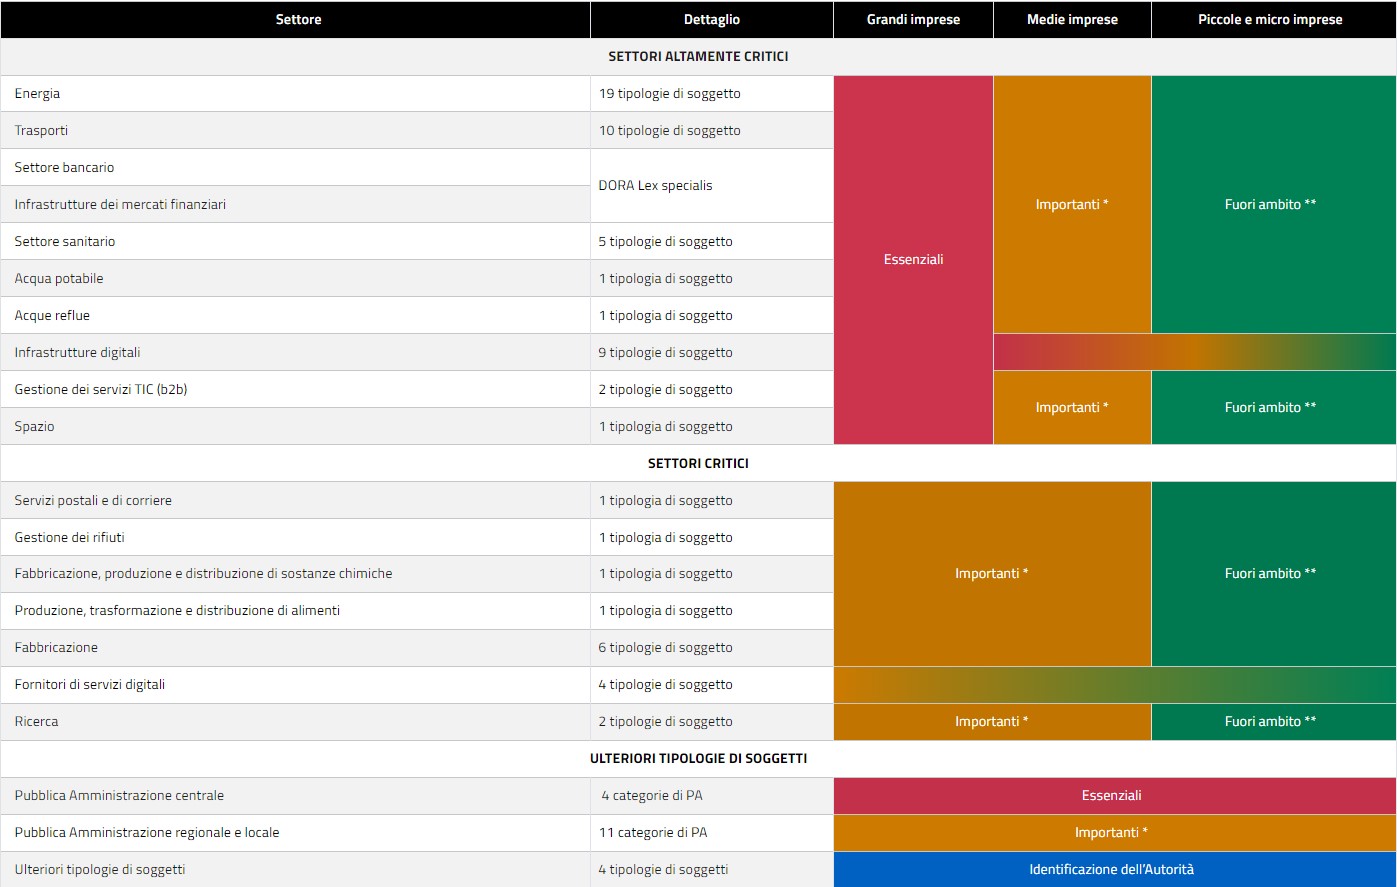 Ambito di applicazione della Direttiva NIS2 (www.acn.gov.it)
L’estensione a questi soggetti è stata resa necessaria dall’evoluzione delle minacce digitali e dal crescente ruolo delle tecnologie informatiche nei servizi essenziali e garantirà che un numero maggiore di organizzazioni adotti misure di sicurezza informatica adeguate a proteggere i propri dati. Questo significa che molte aziende che non erano soggette alla NIS1 dovranno ora adeguarsi ai nuovi requisiti, pena sanzioni significative.
Cosa prevede la NIS2?
La Direttiva NIS2 introduce una serie di obblighi più rigorosi rispetto alla precedente normativa, con l’obiettivo di rafforzare la sicurezza informatica in tutto il territorio europeo. Ecco le principali misure previste:
1. Misure di sicurezza richieste
Le organizzazioni che rientrano nella NIS2 sono tenute a implementare misure di sicurezza adeguate a proteggere le loro reti e sistemi informativi. Queste misure devono essere proporzionate al rischio e includono:
- Gestione del rischio: le aziende devono adottare un approccio sistematico per identificare, valutare e gestire i rischi legati alla sicurezza informatica.
- Sicurezza delle reti e dei sistemi informativi: viene richiesta l’implementazione di controlli tecnici per prevenire e mitigare gli attacchi, come l’uso di firewall, sistemi di rilevamento delle intrusioni, e la cifratura dei dati.
- Piani di continuità operativa e di ripristino: le organizzazioni devono disporre di piani per garantire la continuità delle operazioni e il ripristino dei servizi in caso di incidenti.
- Formazione e consapevolezza: è obbligatorio formare il personale per aumentare la consapevolezza delle minacce informatiche e delle buone pratiche di sicurezza.
2. Gestione degli incidenti informatici
Un altro aspetto cruciale della NIS2 riguarda la gestione degli incidenti informatici. Le organizzazioni devono:
- Segnalare gli incidenti: in caso di incidenti significativi, le aziende sono tenute a notificare l’evento alle autorità competenti entro un tempo definito. Questo include attacchi informatici, violazioni dei dati, e altre situazioni che potrebbero compromettere la sicurezza dei servizi essenziali.
- Risposta agli incidenti: le organizzazioni devono sviluppare e mantenere capacità di risposta agli incidenti, che includono l’identificazione rapida delle minacce, la mitigazione del danno, e il recupero dei servizi compromessi.
- Cooperazione transfrontaliera: data la natura internazionale delle minacce informatiche, la NIS2 incoraggia la cooperazione tra gli Stati membri per condividere informazioni e coordinare le risposte agli incidenti a livello europeo.
Queste disposizioni sottolineano l’importanza di una gestione proattiva e reattiva della sicurezza informatica per proteggere le infrastrutture critiche e i servizi digitali in tutta Europa.
Quando entra in vigore la NIS2?
Dal 1° dicembre 2024 al 28 febbraio 2025, tutte le medie e grandi imprese, nonché alcune piccole e microimprese interessate dalla nuova normativa, sono tenute a completare la registrazione sul portale servizi ACN secondo quanto scritto nella Direttiva NIS2. Questo passaggio rappresenta il primo passo verso un approccio strutturato alla protezione dei sistemi aziendali. Successivamente, a partire da aprile 2025, sarà avviato un percorso collaborativo con l’obiettivo di rafforzare la sicurezza informatica delle organizzazioni, attraverso l’adozione di misure adeguate e lo sviluppo di strategie condivise per prevenire e mitigare i rischi cibernetici.
In considerazione delle difficoltà riscontrate da molte organizzazioni nella fase di aggiornamento e registrazione, l’Agenzia per la Cybersicurezza Nazionale ha prorogato il termine per completare l’aggiornamento annuale dei dati sul Portale ACN al 31 luglio 2025, offrendo così più tempo per l’adeguamento. L’obbligo di notificare gli incidenti informatici entrerà invece in vigore dal 1° gennaio 2026, con tempistiche più stringenti.
Proroga aggiornamento dati per la direttiva NIS2
L’Agenzia per la Cybersicurezza Nazionale (ACN) ha prorogato al 31 luglio 2025 il termine per l’aggiornamento annuale delle informazioni richieste dalla direttiva NIS2, originariamente previsto per il 31 maggio. La proroga è estesa a tutti i soggetti essenziali e importanti, senza obbligo di richiesta formale, per agevolare le organizzazioni — soprattutto PMI e pubbliche amministrazioni — nell’adempimento degli obblighi normativi. Il portale ACN richiede l’inserimento di dati anagrafici, referenti per la cybersecurity, indirizzi IP e domini, nonché l’organigramma societario. Questa finestra temporale aggiuntiva offre uno spazio prezioso per pianificare anche la formazione dei membri del CdA, mantenendo invariata la scadenza ultima del 18 gennaio 2026 per gli adempimenti introdotti dal D.Lgs. 138/2024 che attua la direttiva NIS2.
Come registrarsi e adeguarsi alla NIS2?
Per iniziare ad adeguarsi alla NIS2 è necessario effettuare la procedura di registrazione sul Portale Servizi dell’Agenzia per la Cybersicurezza Nazionale (ACN).Per farlo è necessario:
- Designazione del punto di contatto (PoC): l’organizzazione deve nominare un punto di contatto, preferibilmente un dipendente delegato dal rappresentante legale, che fungerà da referente nelle comunicazioni con l’ACN. Il PoC sarà responsabile della gestione del processo di registrazione e delle successive interazioni con l’Agenzia.
- Censimento e associazione del PoC all’organizzazione: a partire dal 1° dicembre 2024, il PoC dovrà accedere al Portale Servizi dell’ACN utilizzando le proprie credenziali SPID e fornendo:
- per le pubbliche amministrazioni: il codice IPA;
- per gli altri soggetti pubblici e privati: il codice fiscale dell’organizzazione.
Inoltre, il PoC dovrà caricare il documento che attesta la sua autorizzazione a operare per conto dell’organizzazione nel contesto NIS2, a meno che non sia il rappresentante legale o un procuratore generale. Il processo si completa con l’invio di un link di convalida al domicilio digitale dell’organizzazione, che dovrà confermare l’associazione del PoC.
- Compilazione della dichiarazione NIS: una volta completata l’associazione, il PoC dovrà compilare una dichiarazione suddivisa in quattro sezioni:
- Informazioni generali sull’organizzazione.
- Caratterizzazione delle attività.
- Identificazione del settore di appartenenza.
- Autovalutazione del livello di criticità dell’organizzazione in relazione alla normativa NIS2.
È importante completare l’intero processo entro il 28 febbraio 2025. Successivamente, entro aprile 2025, l’ACN notificherà all’organizzazione se rientra nell’elenco dei soggetti NIS, avviando così un percorso condiviso per il rafforzamento della sicurezza informatica.
Per maggiori informazioni e per iniziare la procedura visita la pagina dedicata nel sito web dell’ACN.
La NIS2: da obbligo a opportunità
Il potenziamento della cybersicurezza è una misura che potrebbe essere percepita come l’ennesimo onere per le imprese, ma in realtà nasconde l’ottima opportunità di rafforzare il proprio sistema informatico per mettere in sicurezza i propri dati e la propria operatività e prevenire così eventuali impatti negativi sulla reputazione o sul fatturato, causati dalla perdita di dati propri o dei clienti.
La maggior parte degli obblighi imposti mira, infatti, a proteggere il business, oltre che a tutelare l’erogazione di servizi essenziali per i cittadini europei, assicurando alle imprese la capacità di rispondere tempestivamente a eventuali danni all’infrastruttura informatica. Da oltre due decenni, problemi o interruzioni possono mettere seriamente a rischio non solo l’operatività aziendale, ma anche la stessa sopravvivenza di qualsiasi attività professionale o imprenditoriale. Rafforzare la sicurezza informatica nelle organizzazioni significa quindi proteggere le attività economiche attraverso la protezione dei dati tout court, che non sono solo quelli dei clienti, ma soprattutto e principalmente quelli dell’impresa.
Adottare le misure previste dalla normativa ha quindi un impatto positivo sulla continuità operativa, la competitività e la crescita e mette al riparo da costi economici e reputazionali, che possono essere evitati o contenuti proprio grazie agli strumenti e alle pratiche di sicurezza introdotte dalla direttiva.
Per ciascuna impresa, la NIS2 si trasforma così da un obbligo di legge a un motore di innovazione.
Relazione del NIS2 con il GDPR
Una delle normative più rilevanti con cui la NIS2 si interfaccia è il GDPR (Regolamento Generale sulla Protezione dei Dati). Sebbene la NIS2 e il GDPR abbiano obiettivi diversi, esistono aree di sovrapposizione che le organizzazioni devono considerare attentamente:
- Protezione dei dati e sicurezza delle informazioni: mentre il GDPR si concentra sulla protezione dei dati personali e sulla privacy, la NIS2 si focalizza sulla sicurezza delle reti e dei sistemi informativi. Tuttavia, entrambe le normative richiedono alle organizzazioni di implementare misure di sicurezza adeguate per proteggere i dati e le informazioni. Questo significa che le aziende devono garantire che i loro sistemi siano sicuri non solo per conformarsi alla NIS2, ma anche per evitare violazioni di dati personali che potrebbero portare a sanzioni sotto il GDPR.
- Notifica degli incidenti: sia la NIS2 che il GDPR prevedono obblighi di notifica in caso di incidenti di sicurezza. Mentre la NIS2 richiede la segnalazione di incidenti che compromettano la continuità dei servizi essenziali, il GDPR impone la notifica delle violazioni di dati personali entro 72 ore. Le organizzazioni devono quindi sviluppare processi integrati per gestire gli incidenti in conformità con entrambe le normative.
- Sanzioni e responsabilità: le sanzioni previste dalla NIS2 per la mancata conformità possono essere significative, così come quelle del GDPR. Le aziende devono quindi assicurarsi di essere in regola con entrambe le normative per evitare gravi conseguenze legali e finanziarie.
In sintesi, la NIS2 e il GDPR, pur avendo scopi diversi, condividono l’obiettivo comune di migliorare la sicurezza e la protezione delle informazioni all’interno dell’UE. Le organizzazioni devono adottare un approccio integrato alla conformità per garantire che tutte le normative pertinenti siano rispettate.
Vuoi approfondire la Direttiva NIS2?
Con questo articolo, ti abbiamo fornito una panoramica di che cosa è la NIS2, chi rientra nella normativa e che cosa prevede. Abbiamo anche fatto un evento con più di 50 aziende partecipanti il 24 ottobre 2024 per affrontare questo tema. Se vuoi approfondire questi temi e capire quali interventi software e hardware servono per prepararti a rispettare la norma, contattaci compilando il form qui sotto e fatti guidare per affrontare al meglio questa nuova opportunità!